Kā uzlabot mājas rūtera drošību dažu minūšu laikā
Vairāki vienkārši iestatījumu labojumi rūtera administrācijas panelī var būtiski samazināt risku, ka mājas tīklam piekļūst nepiederošas personas. Eksperti iesaka mainīt noklusējuma piekļuves datus, izslēgt neizmantotas funkcijas un regulāri atjaunināt programmatūru.
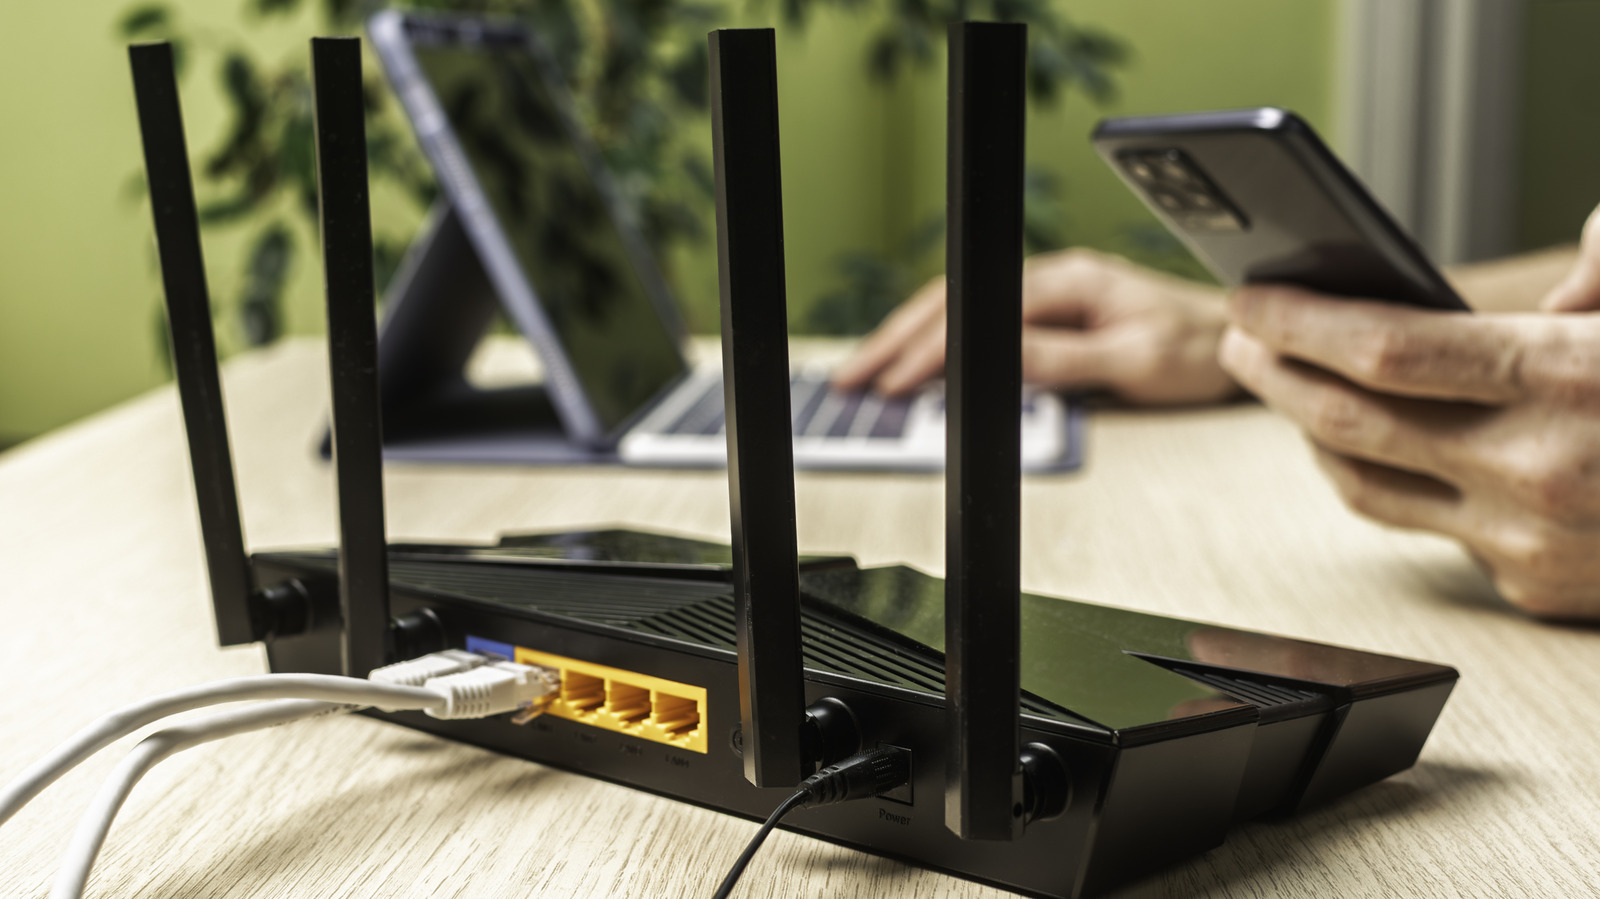
Lielākā daļa lietotāju pēc sākotnējās uzstādīšanas savu interneta rūteri vairs nepārkonfigurē, tomēr tieši šī ierīce ir galvenais vārtsargs starp mājas tīklu un internetu. Lai piekļūtu rūtera vadības panelim, jāievada tā IP adrese pārlūkprogrammā — tā parasti atrodama tīkla iestatījumos vai uz uzlīmes rūtera aizmugurē.
Pirmie soļi
Viens no svarīgākajiem pasākumiem ir nomainīt noklusējuma administratora lietotājvārdu, paroli, tīkla nosaukumu (SSID) un Wi-Fi paroli, jo daudzi rūteri kā tīkla nosaukumu izmanto modeļa nosaukumu, kas potenciālajiem uzbrucējiem sniedz papildu informāciju. Tāpat ieteicams pārliecināties, ka tīkla drošības protokols iestatīts uz visjaunāko pieejamo standartu — WPA3, vai vismaz jaukto WPA2/WPA3 režīmu, ja daži ierīces neatbalsta jaunāko versiju.
Viesu tīkls un WPS
Lietderīgi ir aktivizēt atsevišķu viesu tīklu, kas neļauj pieslēgtajām ierīcēm piekļūt pārējiem mājas tīkla resursiem — tas noder gan viesiem, gan viedo māju ierīču izolēšanai. Savukārt WPS (Wi-Fi Protected Setup) funkciju, kas paredzēta ērtai pieslēgšanai bez paroles, ieteicams izslēgt, jo tās PIN kods ir samērā viegli uzlaužams.
Attālinātā piekļuve un atjauninājumi
Ja vien tas nav nepieciešams, jāizslēdz iespēja pārvaldīt rūteri no ārpuses caur internetu, jo tas palielina uzbrukuma risku. Ja attālinātā piekļuve tomēr vajadzīga, drošāk to darīt caur rūtera iebūvēto VPN funkciju vai ierobežojot piekļuvi konkrētām ierīcēm. Visbeidzot, regulāri jāatjaunina rūtera programmatūra — daudzi modeļi piedāvā automātisko atjaunināšanas iespēju, kas jāaktivizē, lai nezaudētu aizsardzību pret jau zināmām ievainojamībām.